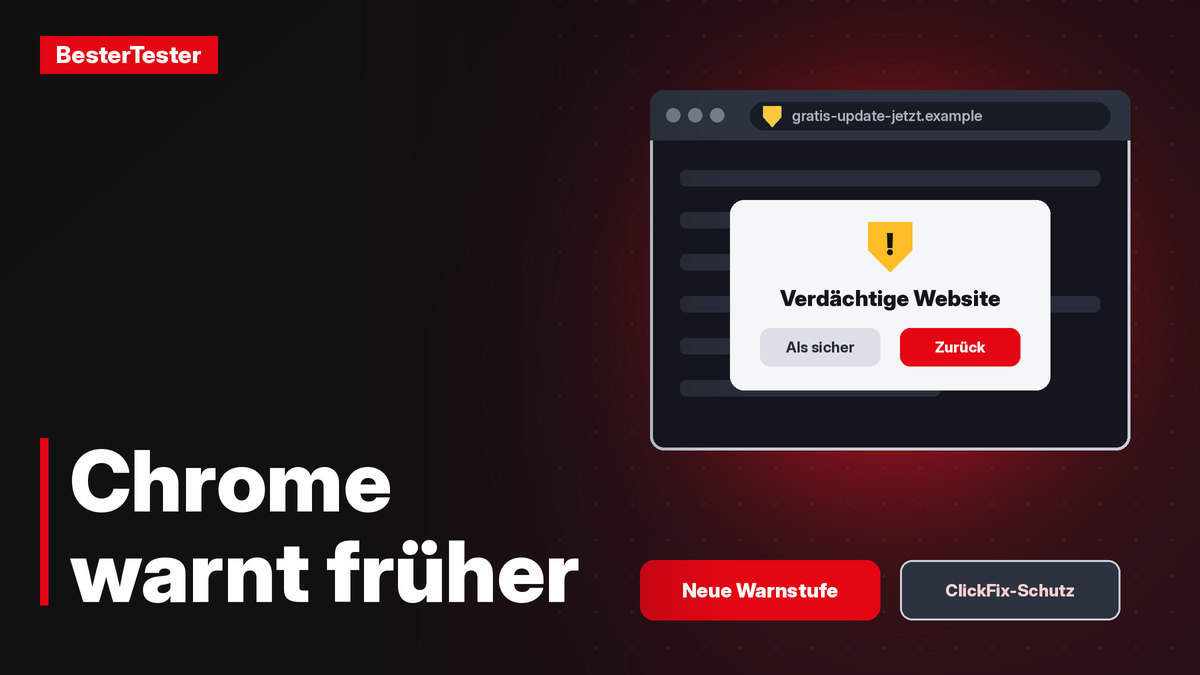

Google rüstet Chrome gegen Betrugsseiten auf. Wer im Browser den Erweiterten Schutz von Safe Browsing eingeschaltet hat, bekommt künftig zwei Arten von Warnungen: eine neue, sanftere für verdächtige Seiten und die bekannte rote für gefährliche. Dazu kommen eine stärkere Betrugserkennung mit Googles KI Gemini und ein Schutz gegen die Betrugsmasche ClickFix. Das hat Google am Dienstag angekündigt.
Verdächtig oder gefährlich: zwei Stufen
Bisher zeigte Chrome vor schädlichen Websites die bekannte ganzseitige rote Warnung. Diese bleibt für gefährliche Seiten, bei denen Google sich sicher ist, dass ein hohes Risiko besteht. Neu ist die Stufe verdächtig. Sie greift, wenn eine Seite typische Täuschungsmuster bekannter Betrugsseiten zeigt, Google sich aber weniger sicher ist.
Laut The Verge erscheint die neue Warnung am Computer und am Handy als Dialogfenster über der abgedunkelten Seite. Man kann zur Sicherheit zurückgehen oder die Seite als sicher markieren, falls sie fälschlich erwischt wurde. Laut 9to5Google zeigt Chrome dabei auch ein Schild-Symbol in der Adressleiste. Weil die Warnung weniger drastisch ist, kann Google sie häufiger einsetzen, ohne Nutzer mit Fehlalarmen zu verschrecken. Ein ähnliches Zwei-Stufen-System gibt es bei Downloads bereits seit 2024.
Gemini prüft Betrugsseiten in der Cloud
Schon im Vorjahr hat Chrome auf manchen Geräten ein lokales Gemini-Modell gegen gefälschte Tech-Support-Seiten eingesetzt. Nun steigt Google auf ein stärkeres Modell auf den eigenen Servern um. Damit soll der Schutz für alle Nutzer mit Erweitertem Schutz gelten und mehr Maschen erkennen, etwa gefälschte Virenscanner und falsche Browser-Updates. Das Modell bewertet laut Google, welche Marke eine Seite vorgibt, was sie bezweckt und wie wahrscheinlich es sich um Betrug handelt. Die Entscheidung fällt zusammen mit dem Ruf der Domain und weiteren Signalen.
Zum Datenschutz schreibt Google, Seitentext werde nur dann analysiert, wenn eine Seite deutliche Betrugsmerkmale zeigt. Die Inhalte würden nur flüchtig verarbeitet, also weder protokolliert noch gespeichert oder zum Training von Modellen verwendet.
Was ClickFix ist und wie Chrome dagegen hilft
ClickFix ist eine Masche, bei der Opfer die Schadsoftware selbst starten. Eine gefälschte Fehlermeldung oder ein falsches „Ich bin kein Roboter“-Captcha fordert dazu auf, einen Befehl zu kopieren und etwa über Windows-Taste + R, Windows Terminal oder PowerShell auszuführen, um ein angebliches Problem zu „beheben“. Laut Microsoft zielen solche Kampagnen täglich auf tausende Geräte weltweit, häufig landet so Software auf dem Rechner, die Passwörter und Daten stiehlt. Weil der Download nicht im Browser passiert, greifen dessen Schutzfunktionen nicht.
Chrome erkennt nun, wenn Nutzer mit Erweitertem Schutz einen verdächtigen Befehl kopieren. Der Inhalt der Zwischenablage wird um persönliche Daten bereinigt und an Safe Browsing geschickt. Stuft Google ihn als gefährlich ein, zeigt Chrome eine Warnung. Laut Google ist das System auf hohe Treffsicherheit ausgelegt, damit Entwickler, die oft legitime Befehle kopieren, möglichst wenig gestört werden.
So schaltet man den Erweiterten Schutz ein
Standardmäßig nutzt Chrome nur den Standardschutz. Laut Google sind Nutzer mit Erweitertem Schutz rund zehnmal besser vor Phishing und Betrug geschützt, gemessen an der Zahl der angezeigten Warnungen. Einschalten lässt er sich am Computer so:
- Chrome öffnen und rechts oben auf das Drei-Punkte-Menü klicken.
- Einstellungen öffnen, links Datenschutz und Sicherheit und dann Sicherheit wählen.
- Unter Safe Browsing Erweiterter Schutz auswählen.
Der Haken: Mit Erweitertem Schutz schickt Chrome laut Google-Hilfe bei jedem Seitenaufruf die Adresse und eine kleine Auswahl an Seiteninhalten an Google, beim Standardschutz nur in Verdachtsfällen. Laut Google werden diese Daten nur für Sicherheitszwecke verwendet.
Einschätzung
Die zweistufige Warnung ist sinnvoll: Wer bei jeder Kleinigkeit eine rote Vollbildwarnung sieht, klickt sie irgendwann gedankenlos weg. Besonders wertvoll ist der ClickFix-Schutz, weil diese Masche gezielt Menschen ausnutzt, die einem vermeintlichen Captcha vertrauen. Ob man im Gegenzug mehr Surfdaten an Google schickt, muss jeder selbst abwägen. Die wichtigste Regel gilt ohnehin unabhängig vom Browser: Keine Website verlangt, dass man zur Bestätigung einen Befehl in Windows einfügt und ausführt.
Quellen
- Google Blog – Our latest defenses against evolving web scams (20.10.2026): https://blog.google/security/our-latest-defenses-against-evolving-web-scams/
- The Verge – Chrome will now show a warning before you visit ‘suspicious’ sites (20.10.2026): https://www.theverge.com/tech/1014446/google-chrome-suspicious-website-warning
- 9to5Google – Google says Chrome’s Safe Browsing Enhanced Protection mode makes users 10x safer (20.10.2026): https://9to5google.com/2026/10/20/safe-browsing-enhanced-protection-updates/
- Google Chrome-Hilfe – Safe Browsing-Schutzniveau in Chrome auswählen: https://support.google.com/chrome/answer/9890866?hl=de
- Microsoft Security Blog – Think before you Click(Fix): Analyzing the ClickFix social engineering technique (21.8.2025): https://www.microsoft.com/en-us/security/blog/2025/08/21/think-before-you-clickfix-analyzing-the-clickfix-social-engineering-technique/
- 9to5Google auf X (20.10.2026): https://x.com/9to5Google/status/2112589733461131581
Hinweis: Dieser Artikel wurde mit KI-Unterstützung erstellt und redaktionell geprüft.