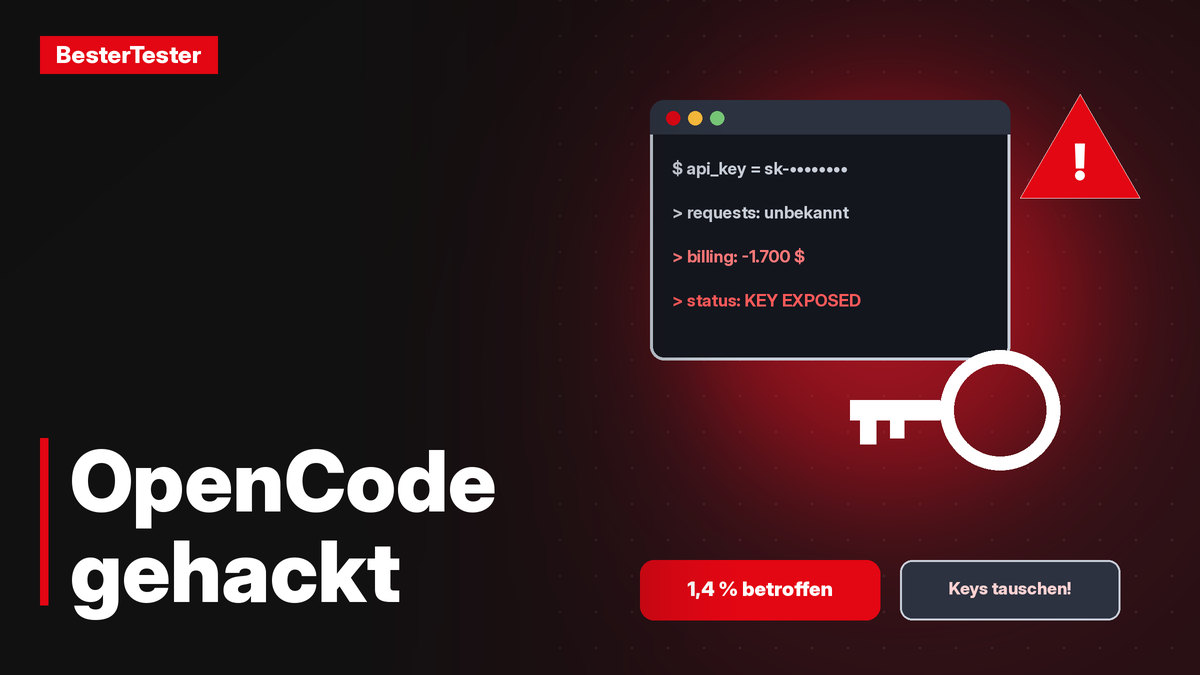

Beim KI-Programmierwerkzeug OpenCode sind Angreifer in ein älteres System eingedrungen. Dabei wurden womöglich API-Schlüssel offengelegt, mit denen Nutzer die KI-Dienste von OpenAI, Anthropic und Google ansprechen. Betroffen sind laut OpenCode 1,4 Prozent der Nutzer des Onlinedienstes OpenCode Console. Einige berichten von fremden Abbuchungen zwischen mehreren hundert und 1.700 Dollar, teils über Nacht. Wer betroffen ist, sollte seine Schlüssel sofort austauschen.
Was OpenCode ist und was passiert ist
OpenCode ist ein quelloffener KI-Coding-Agent, der laut TechCrunch unter Entwicklern als Alternative zu Claude Code und Cursor beliebter wird. Er hilft im Terminal, in einer Desktop-App oder im Code-Editor dabei, Code zu verstehen, Funktionen zu schreiben und Fehler zu beheben, und arbeitet mit KI-Modellen verschiedener Anbieter. Dazu gibt es mit der OpenCode Console einen optionalen Onlinedienst: Teams hinterlegen dort eigene API-Schlüssel, damit Mitglieder die Modelle nutzen können, ohne die Schlüssel selbst zu sehen.
In der Nacht auf Samstag, 17. Oktober, erhielt ein Angreifer laut The Hacker News Zugang zu einem älteren System. Laut der E-Mail an Betroffene könnten die Schlüssel frühestens am 17. Oktober ab 2:30 Uhr österreichischer Zeit offengelegen sein. Am Samstagmorgen informierte OpenCode die Betroffenen per E-Mail mit dem Betreff „Action Required: Potential provider key breach“. Betroffen sind nur Nutzer, die externe Anbieter verknüpft hatten. Wer keine E-Mail bekommen hat, ist laut OpenCode nicht betroffen.
Nur die Console, nicht die App
Für alle anderen gibt es Entwarnung: Die quelloffene App und das Kommandozeilen-Tool sind laut Mitgründer Dax Raad nicht betroffen. Schlüssel, die man direkt am eigenen Rechner in OpenCode einträgt, speichert die Software laut The Hacker News lokal in einer SQLite-Datenbank. Diese Schlüssel kommen laut Raad „nie zu uns“.
Fremde Rechnungen über Nacht
Ein API-Schlüssel funktioniert wie ein Generalschlüssel: Wer eine Kopie hat, kann auf Kosten des Besitzers Anfragen stellen, bis der Anbieter den Schlüssel sperrt. Laut BleepingComputer reichen die von Nutzern gemeldeten unbefugten Kosten von einigen hundert bis zu 1.700 Dollar. Manche berichten, dass Google ihre Cloud-Projekte wegen „missbräuchlicher Aktivität“ gesperrt hat. Anthropic und Google haben laut TechCrunch die betroffenen Schlüssel blockiert. OpenAI hat betroffenen API-Kunden nach eigenen Angaben den Zugang wiederhergestellt und abgebuchtes Guthaben erstattet. Auch OpenCode kündigt Rückerstattungen an. Ob Schlüssel tatsächlich kopiert wurden und wie viele, hat OpenCode selbst nicht gesagt.
Was hinter der „Distillation“ steckt
OpenCode bringt den Einbruch mit einem großangelegten „Distillation-Angriff“ in Verbindung. Bei der Destillation trainiert man ein kleineres KI-Modell mit den Antworten eines stärkeren. Das ist eine übliche Methode, wird aber zum Angriff, wenn dafür massenhaft unerlaubte Anfragen gestellt werden. Laut The Hacker News hat Anthropic im September berichtet, dass solche Kampagnen über Netzwerke gefälschter Konten laufen, die unter anderem mit gestohlenen API-Schlüsseln betrieben werden. Kritiker halten diese Erklärung laut TechCrunch für überzogen: Belegt sei bisher nur ein gewöhnlicher Einbruch.
Wenn die eigene KI nicht mehr hilft
Bemerkenswert ist ein Detail aus der Abwehr. Laut Raad versuchten die Angreifer 48 Stunden lang ununterbrochen, in die Systeme einzudringen. Das Team brauchte zur Verteidigung rund um die Uhr laufende KI-Agenten. KI-Modelle, die bei der Analyse halfen, verweigerten laut TechCrunch irgendwann die Arbeit, weil der untersuchte Schadcode ihre Sicherheitsfilter auslöste. Besser wurde es erst mit Zugang zu OpenAIs Programm Daybreak Blue, das geprüften Verteidigern Modelle mit weniger Verweigerungen bereitstellt. Raad nannte Daybreak auf X „entscheidend“.
Das sollten Betroffene jetzt tun
- Schlüssel beim Anbieter widerrufen (OpenAI, Anthropic, Google) und neu erstellen. Wichtig: Nur in der Console löschen reicht nicht, der Schlüssel bleibt sonst gültig.
- Alle Programme und Skripte auf den neuen Schlüssel umstellen.
- Nutzung und Abrechnung prüfen, mindestens ab 16. Oktober, auf Anfragen, die man nicht selbst gestellt hat.
- Ausgabenlimits oder Warnungen beim Anbieter setzen und jedem Tool einen eigenen Schlüssel geben.
Einschätzung
Der Fall zeigt, wie wertvoll API-Schlüssel für KI-Dienste geworden sind: Sie sind bares Geld und zugleich Rohstoff für fremde Modelle. Wer Schlüssel bei Drittanbietern hinterlegt, sollte Limits setzen und pro Dienst eigene Schlüssel verwenden. Unbequem ist auch die zweite Lehre: Wenn Sicherheitsfilter Angreifer und Verteidiger nicht unterscheiden können, stehen kleine Firmen ohne Sonderzugang im Ernstfall schlechter da. Wie die Angreifer eindringen konnten, hat OpenCode bisher nicht erklärt. Diese Antwort ist das Unternehmen seinen Nutzern noch schuldig.
Quellen
- TechCrunch – Hackers hit AI coding tool OpenCode, running up charges on users’ AI accounts (19.10.2026): https://techcrunch.com/2026/10/19/hackers-hit-ai-coding-tool-opencode-running-up-charges-on-users-ai-accounts/
- BleepingComputer – OpenCode hack exposes API keys amid AI distillation attacks (19.10.2026): https://www.bleepingcomputer.com/news/security/opencode-hack-exposes-api-keys-amid-ai-distillation-attacks/
- The Hacker News – OpenCode Console Breach May Have Exposed OpenAI, Anthropic, and Google API Keys (19.10.2026): https://thehackernews.com/2026/10/opencode-console-breach-may-have.html
- OpenCode auf X – Mitteilung zum Sicherheitsvorfall (17.10.2026): https://x.com/opencode/status/2111519637049319818
- Dax Raad auf X – „OpenCode Console, not OpenCode itself“ (17.10.2026): https://x.com/thdxr/status/2111572618340188393
- Dax Raad auf X – 48 Stunden Angriffe (18.10.2026): https://x.com/thdxr/status/2111790511409258796
- Dax Raad auf X – „daybreak was critical“ (19.10.2026): https://x.com/thdxr/status/2112034420366684562
Hinweis: Dieser Artikel wurde mit KI-Unterstützung erstellt und redaktionell geprüft.