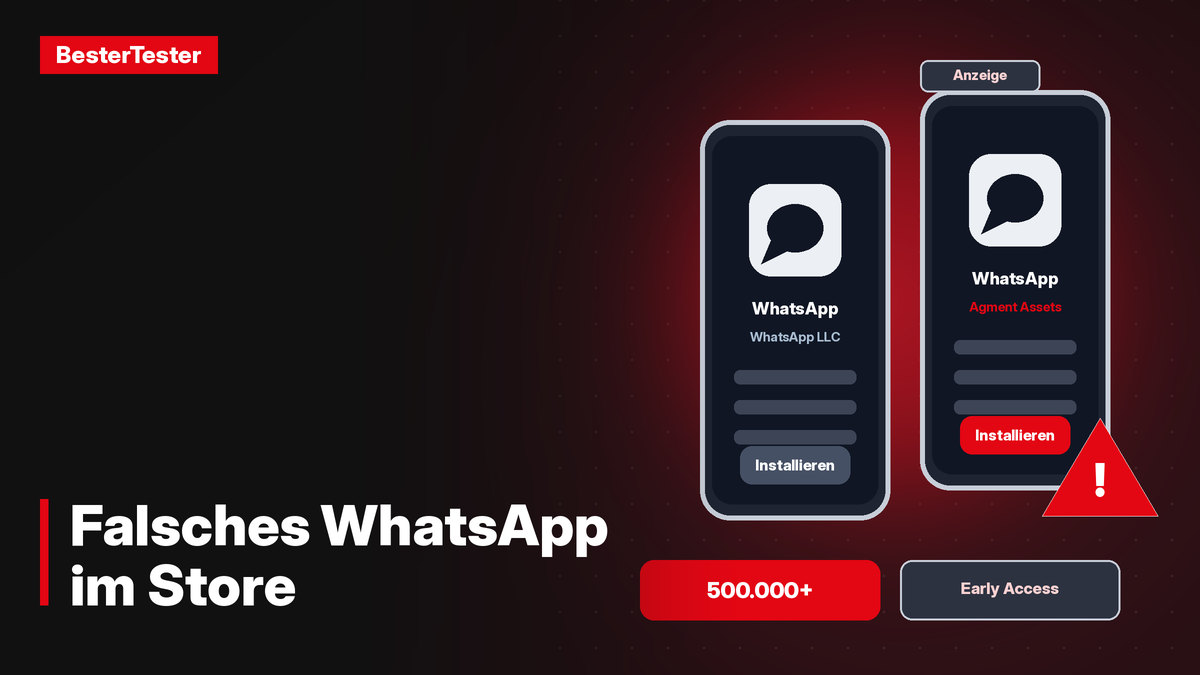

Wer in den vergangenen Wochen im Google Play Store nach WhatsApp gesucht hat, konnte auf eine täuschend echte Kopie stoßen. Eine App namens „WhatsApp Messenger“ kam laut Angabe im Store auf mehr als 500.000 Downloads und wurde manchen Nutzern sogar als Anzeige über der echten App eingeblendet. Hinter dem Eintrag steckte aber nicht Meta, sondern ein unbekannter Entwickler. Am Sonntag, 18. Oktober, war dessen Entwicklerseite im Play Store nicht mehr abrufbar.
So sah die Fälschung aus
Aufgefallen ist die Kopie einem Reddit-Nutzer, der einen Screenshot seiner Suche teilte. Android Authority berichtete am 16. Oktober darüber, kurz danach auch The Verge. Laut beiden Berichten übernahm die Fälschung Symbol, Screenshots und Beschreibung der echten WhatsApp-Seite. Als Entwickler stand allerdings „Agment Assets sallu“ im Eintrag, ein Konto ohne eine einzige weitere App. Veröffentlicht wurde die Kopie laut Android Authority bereits im September. Sie war also mehr als einen Monat lang erhältlich.
Die bezahlte Platzierung bekam nicht jeder zu sehen: Bei Android Authority selbst stand in der Suche am Handy und im Web die echte App ganz oben. Wer die Anzeige aber sah, hatte die Fälschung als ersten Treffer vor sich – mit dem vertrauten Symbol.
Der Trick mit dem Early-Access-Programm
Warum fiel die Kopie so lange nicht auf? Android Authority vermutet, dass sie Googles Early-Access-Programm nutzte. Es ist eigentlich für unfertige Apps gedacht, deren Entwickler vor dem offiziellen Start Rückmeldungen sammeln wollen. Der Haken: Solange eine App im Early Access ist, gibt es keine öffentlichen Bewertungen und Rezensionen. Genau jene Warnungen anderer Nutzer, die eine Fälschung sonst rasch entlarven, fehlen damit.
Vor diesem Schlupfloch hatte die Sicherheitsfirma Bitdefender schon am 10. September gewarnt. Sie stieß im Early Access auf Tausende fragwürdige Einträge, darunter angebliche Casino- und Belohnungs-Apps, die Auszahlungen versprechen, aber vor allem Werbung zeigen, sowie Spiele, die bekannte Namen wie Grand Theft Auto V verwenden. Bitdefender hat Google nach eigenen Angaben informiert, der Konzern prüfe die Sache.
Schon der zweite Fall in einer Woche
Die WhatsApp-Kopie ist kein Einzelfall. Wenige Tage zuvor war eine falsche Chrome-App aufgetaucht, die ebenfalls als gesponserter Treffer über dem echten Browser stand. Sie kam auf mehr als 100.000 Downloads, bevor Google sie entfernte. Laut Android Authority war sie ursprünglich als Spiel namens „Ball Bounce“ im Store gelandet und wurde später zur Chrome-Attrappe umgebaut.
Was die WhatsApp-Kopie nach der Installation tatsächlich tat, ist offen: Keiner der Berichte beschreibt, ob sie Daten abgriff oder nur Werbung zeigte. Ebenso unklar ist, ob Google den Eintrag entfernt oder der Entwickler ihn selbst zurückgezogen hat. Eine Anfrage von The Verge ließ Google zunächst unbeantwortet.
So erkennt man die echte WhatsApp-App
- Entwickler prüfen: Unter dem App-Namen muss „WhatsApp LLC“ stehen. Jeder andere Name ist ein Alarmsignal.
- Downloads und Bewertungen: Die echte App hat laut The Verge mehr als 10 Milliarden Downloads und über 246 Millionen Rezensionen.
- Keine Rezensionen = Vorsicht: Eine angeblich weltbekannte App ganz ohne Bewertungen ist verdächtig.
- Anzeigen überspringen: Ein gesponserter Treffer ganz oben ist keine Garantie für das Original. Besser zum ersten regulären Ergebnis scrollen oder den Download-Link auf der offiziellen Website des Anbieters nutzen.
Wer die Kopie installiert hat, sollte sie sofort deinstallieren und prüfen, welche Berechtigungen sie bekommen hat. Den Bestätigungscode, den WhatsApp per SMS schickt, gibt man nie in einer anderen App ein und nie an andere Personen weiter. Zusätzlichen Schutz bietet die Verifizierung in zwei Schritten in der echten WhatsApp-App. Die Funktion ist optional und lässt sich in den Einstellungen einschalten.
Einschätzung
Der Fall ist peinlich für Google. Eine Kopie einer der bekanntesten Apps der Welt stand wochenlang im offiziellen Store und wurde sogar als Werbung ausgespielt. Early Access hat seinen Sinn, doch wenn das Programm Rezensionen komplett abschaltet, verlieren Nutzer ein wichtiges Warnsignal. Bis Google hier nachschärft, hilft vor jeder Installation vor allem eines: ein kurzer Blick auf den Namen des Entwicklers.
Quellen
- Android Authority – After Chrome, we now have a WhatsApp dupe on the Play Store with 500,000+ downloads (16.10.2026): https://www.androidauthority.com/fake-whatsapp-app-3724337/
- The Verge – A fake WhatsApp clone is showing up before the real version on the Play Store (16.10.2026): https://www.theverge.com/tech/1012918/google-play-store-fake-whatsapp-android
- The Verge – Fake Chrome app with 100,000 Play Store downloads removed (15.10.2026): https://www.theverge.com/tech/1012117/a-fake-android-app-pretending-to-be-google-chrome-reportedly-got-100000-play-store-downloads-before-google-removed-it
- Bitdefender – Google Play’s Early Access program may be exploited by potentially deceptive apps (10.9.2026): https://www.bitdefender.com/en-us/blog/hotforsecurity/google-play-early-access-exploit-deceptive-apps
- WhatsApp-Hilfebereich – Informationen zur Verifizierung in zwei Schritten: https://faq.whatsapp.com/1278661612895630
- The Verge auf X (16.10.2026): https://x.com/verge/status/2111113469391221040
Hinweis: Dieser Artikel wurde mit KI-Unterstützung erstellt und redaktionell geprüft.